Windows Serverの既定では、同じユーザーアカウントで使えるリモートデスクトップのセッションは1つだけです。同じアカウントで2つ目の接続をすると、1つ目のセッションは切断され、2つ目の接続に引き継がれます。
ローカルグループポリシー「リモートデスクトップサービスユーザーに対してリモートデスクトップサービスセッションを1つに制限する」を以下の手順で「無効」にすると、同じアカウントで複数のセッションを同時に使えるようになります。
なお、リモートデスクトップセッションホストの役割を追加していないWindows Serverで同時に使えるリモートセッションは、管理用の2つまでです(この範囲であれば別途ライセンス(RDS CAL)は不要です)。この設定は同時接続数の上限を増やすものではありません。3つ以上同時に接続するには、リモートデスクトップセッションホストの役割とRDS CALが必要です。
ローカルグループポリシーエディターを起動
手順1:キーボードの「Windows」キーを押しながら「R」キーを押します。Windows Server 2012以降では、画面左下の「Windowsアイコン」を右クリックし、「ファイル名を指定して実行」を選んでも同じです。
手順2:次の「ファイル名を指定して実行」ダイアログが表示されます。
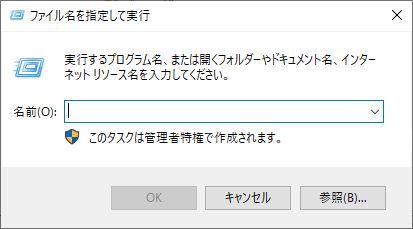
手順3:「名前(O)」に「gpedit.msc」と入力すると「OK」ボタンが押せるようになります。「OK」を押してローカルグループポリシーエディターを起動します。
ローカルグループポリシーを変更
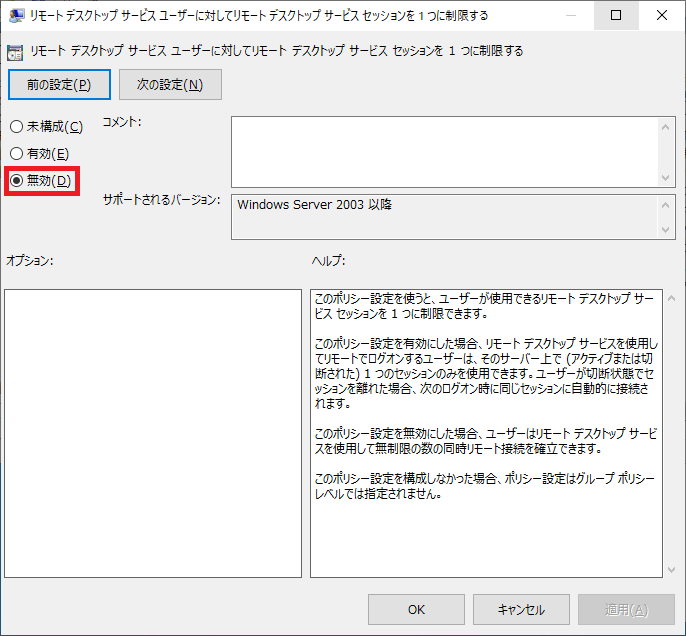
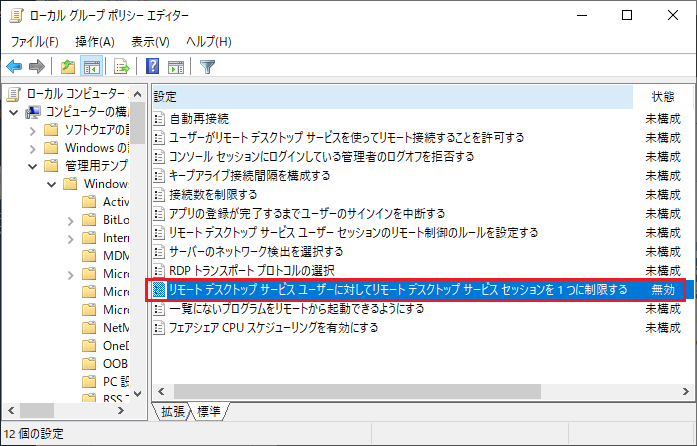
手順4:ローカルグループポリシーエディターで次の順にたどり、右側の一覧に表示される最後の項目(ポリシー)をダブルクリックします。設定画面で「無効」を選び、「OK」を押します。
[コンピューターの構成]
 └─[管理用テンプレート]
    └─[Windowsコンポーネント]
       └─[リモートデスクトップサービス]
          └─[リモートデスクトップセッションホスト]
             └─[接続]
                └─[リモートデスクトップサービスユーザーに対してリモートデスクトップサービスセッションを1つに制限する]
※Windows Server 2008(R2ではない方)では「リモートデスクトップサービス」が「ターミナルサービス」という名称のため、[Windowsコンポーネント]→[ターミナルサービス]→[ターミナルサーバー]→[接続]の中にある「ターミナルサービスユーザーを1つのリモートセッションに制限する」を設定します。
手順5:一覧の「状態」が「無効」になっていることを確認します。
設定が反映されない場合は、管理者として開いたコマンドプロンプトで「gpupdate /force」を実行してください。
リモートデスクトップ接続確認
手順6:リモートデスクトップ接続アプリで1つ目の接続をしたまま、もう1つリモートデスクトップ接続アプリを起動し、同じユーザーアカウントで接続します。1つ目の接続が切断されなければ成功です。
補足:同時に使えるセッション数(Windows 10 / 11 との違い)
「Windowsでは1セッションしか作れない」と言われることがありますが、それはクライアント版のWindows 10 / 11 の場合です。Windows Serverでは、別々のユーザーなら既定のまま2つまで同時に使えます。この記事の設定が必要なのは、同じユーザーで2つ目のセッションを使いたい場合です。
| OS | 同時に使えるセッション |
|---|---|
| Windows 10 / 11(Pro など) | 全体で1つ。リモートで接続すると、その PC で使っていた人(別のユーザーでも)は切断される |
| Windows Server(RD セッションホストの役割なし) | 全体で2つ。ただし同じユーザーは1つまで(既定) |
| Windows Server(RD セッションホスト+RDS CAL) | ライセンスの数に応じて3つ以上 |

